
Hello tous, Mon 1er mail sur cette liste (ne pas hésiter à me dire si des tags spécifiques sont demandés, je n'ai rien vu sur frsag.org). J'ai une simple question concernant la CVE-2026-114938 qui affecte notre cher univers Java. Je comprends de cette CVE que le problème se situe au niveau du stub de décodage Base64 de la JVM HotSpot (c'est bien expliqué ici : Java4Shell: Write once, RCE everywhere <https://calif.io/java4shell> ). Et *il me semble qu'OpenJ9 n'utilise pas ce stub *? --> le confirmez-vous ? (pas clairement vu l'info explicitement). Merci d'avance, GB

Hello Gillem,
J'ai une simple question concernant la CVE-2026-114938 qui affecte notre cher univers Java. Je comprends de cette CVE que le problème se situe au niveau du stub de décodage Base64 de la JVM HotSpot (c'est bien expliqué ici : Java4Shell: Write once, RCE everywhere <https://calif.io/java4shell> ).
Et il me semble qu'OpenJ9 n'utilise pas ce stub ? --> le confirmez-vous ? (pas clairement vu l'info explicitement).
Le CVE parle de la version 11, qui est quand même assez ancienne vu que la version 27 existe. Il faut quand même savoir que openjdk9 est End of Life depuis janvier 2018… Donc il n’y a aucun moyen de savoir si ce CVE existe, sauf a demander a Claude de vérifier et de tailler un exploit sur mesure. Je sais qu’il est fort possible que vous avez des appli legacy sur cette version mais par pitié ne PAS les laisser acessible sur le net même avec un reverse proxy. Xavier -- Xavier BEAUDOUIN

Salut, On vendredi 20 novembre 2026 05:19:46 CET, Xavier Beaudouin par FRsAG wrote:
J'ai une simple question concernant la CVE-2026-114938 qui affecte notre cher univers Java. Je comprends de cette CVE que le problème se situe au niveau du stub de décodage Base64 de la JVM HotSpot (c'est bien expliqué ici : Java4Shell: Write once, RCE everywhere <https://calif.io/java4shell> ).
Et il me semble qu'OpenJ9 n'utilise pas ce stub ? --> le confirmez-vous ? (pas clairement vu l'info explicitement).
Le CVE parle de la version 11, qui est quand même assez ancienne vu que la version 27 existe.
Il faut quand même savoir que openjdk9
openJ9 != openjdk9 Comme suggéré par l'OP, openJ9 est une ré-implémentation complète d'une JVM, sans relation avec HotSpot, comme les historiques Kaffe, Cacao ou GCJ. https://en.wikipedia.org/wiki/OpenJ9 Pour essayer de répondre a la question, je ne vois pas de trace de la fonction base64 optimisée dans le code source de openJ9, donc j'ai envie de dire c'est bon, mais le mieux c'est peut être de demander directement ?
est End of Life depuis janvier 2018… Donc il n’y a aucun moyen de savoir si ce CVE existe, sauf a demander a Claude de vérifier et de tailler un exploit sur mesure.
La faille base64 a été introduite dans la version 18 d'openjdk puis portée pour openjdk 17. openjdk 9 et 11 sont donc épargnés.
Je sais qu’il est fort possible que vous avez des appli legacy sur cette version
Dans ce cas, ca doit aussi tourner sur un vieux serveur, donc certainement sans les instructions avx512. Donc épargné par cette faille (mais il y en probablement d'autres) ... V.
Hello Xavier, Comme le précise Vincent je parlais bien d'OpenJ9 (JVM) et non d'une version du JDK ;-). Et je peux maintenant confirmer que ce 'stub' problématique en assembleur n'est pas utilisé par OpenJ9 (pas déconnant, c'est sans doute sur ce genre d'instructions que les différences entre hotspot et j9 en terme d'optim' vont se faire). On est d'accord qu'aujourd'hui je pense que nous sommes beaucoup à nous dire "osef, on patch" (ou alors "et si j'allais élever des chèvres dans le Larzac ?"), et ici j'observe d'ailleurs un changement culturel qui s'opère même dans les esprits les plus éloignés du monde opérationnel (sans doute à force de voir des sites péter tout les quatre matins). Mais ici l'intérêt de ma question c'était de pouvoir prioriser sur le parc (> milliers d'assets), voir par où commencer.
Je sais qu’il est fort possible que vous avez des appli legacy sur cette version mais par pitié ne PAS les laisser acessible sur le net même avec un reverse proxy.
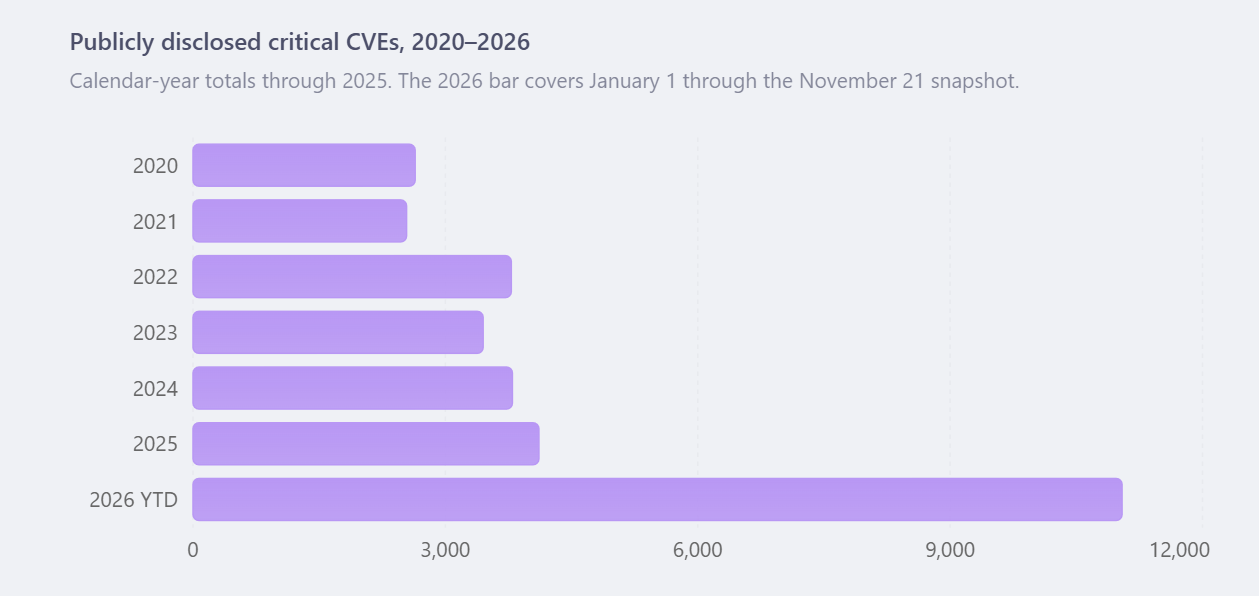
Jamais à poil, toujours du WAF en frontal (legacy ou pas) - ça aide ! Tiens allez juste pour le fun, une évolution du # de CVE critiques en volume entre cette année et les précédentes (graph que je viens de gen avec GPT6) : Je pars un peu en hors-sujet là mais clairement va falloir revoir les process et outils pour faire face... GB

J'adore l'IA. En post Dredi, Dev que SysAdmin et ayant, tout comme vous, passé une merveilleuse semaine... Ça fait 40 ans que des primates font de la merde avec des langages en mousse (spoiler alert Rust est aussi un langage en mousse), sans méthodologie ni process (spoiler alert 2, le dév agile n'est pas non plus un process, la programmation objet ou le micro-servicing ne sont pas des méthodes mais une conséquence des singes qui sont en charge). Et là, ça finit par se voir grave. Et les soutiers du net sont devenus des plombiers. En mode urgence permanente. Des Tuttle dans Brazil.
On est d'accord qu'aujourd'hui je pense que nous sommes beaucoup à nous dire "osef, on patch" (ou alors "et si j'allais élever des chèvres dans le Larzac ?"),
C'est sympa les chèvres. De bonnes petites bêtes adorables, affectueuses, qui donnent du bon lait et de délicieux fromages. J'adore l'IA. Pourquoi je pense à ça ? https://www.youtube.com/watch?v=0AlCbBhUx2I À cause de ça ? https://www.youtube.com/watch?v=xE9W9Ghe4Jk Pourquoi les commandes de vol des avions ne sont pas codées en JS, PHP, Python ou Java ? Pour ne pas qu'ils tombent ? Pourtant, s'il étaient remplis de certains devs, ça serait une bénédiction ! Pourquoi les méthodes de développement existent pour coder des avions, des sous-marins ou des satellites ? Pour ne pas qu'ils tombent, coulent ou partent en sucette ? Pourquoi l'ingénierie logicielle et la méthodologie ne sont plus enseignés en école d'ingé depuis 30 ans ? Parce qu'on voulait des devs jetables, avant de vouloir aujourd'hui des humains jetables ? Serait temps de se réveiller ou d'aller faire l'éleveur ? :>
et ici j'observe d'ailleurs un changement culturel qui s'opère même dans les esprits les plus éloignés du monde opérationnel (sans doute à force de voir des sites péter tout les quatre matins).
Vraiment ? Genre depuis Trump, on se réveille aussi sur la souveraineté ?
Je pars un peu en hors-sujet là mais clairement va falloir revoir les process et outils pour faire face...
Je ne crois pas, t'es dans le cœur du truc. J'adore l'IA. -- Stéphane Rivière Ile d'Oléron - France
On Thu, Nov 19, 2026, at 10:36 AM, Gillem Blazkowicz wrote:
Hello tous,
Mon 1er mail sur cette liste (ne pas hésiter à me dire si des tags spécifiques sont demandés, je n'ai rien vu sur frsag.org).
J'ai une simple question concernant la CVE-2026-114938 qui affecte notre cher univers Java. Je comprends de cette CVE que le problème se situe au niveau du stub de décodage Base64 de la JVM HotSpot (c'est bien expliqué ici : Java4Shell: Write once, RCE everywhere <https://calif.io/java4shell> ).
Et *il me semble qu'OpenJ9 n'utilise pas ce stub *? --> le confirmez-vous ? (pas clairement vu l'info explicitement).
Merci d'avance,
GB
participants (4)
-
 Gillem Blazkowicz
-
 Stéphane Rivière
-
 Vincent Tondellier
-
 Xavier Beaudouin